Матеріал базується на спостереженнях команди Cloudflare та автора Blake Darché щодо вибухового зростання автономних LLM-фреймворків для пентесту та експлуатації вразливостей.
За останній місяць кількість LLM-фреймворків для пентесту й оркестрації різко зросла. Лише за останні три дні було зафіксовано понад 50 сімейств таких фреймворків, які намагалися сканувати клієнтів Cloudflare по всьому світу, а кількість задіяних IP-адрес уже вимірюється тисячами. Раніше практично єдиним таким інструментом був ARTEX — агентський open-source фреймворк для пентесту, який автоматизує сценарії offensive security.
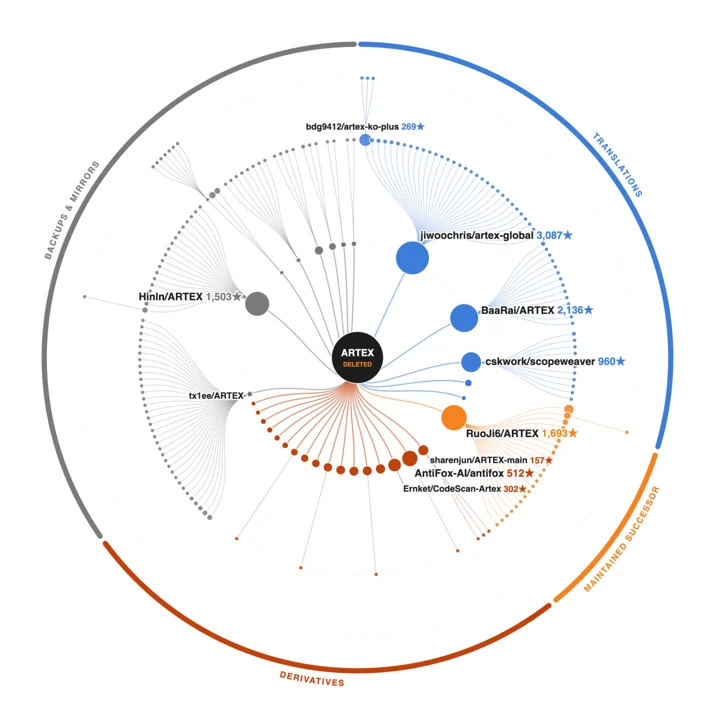
8 жовтня автор видалив оригінальний репозиторій ARTEX, заявивши, що зловмисне використання суперечить початковому задуму. Проте приблизно за місяць після цього екосистема буквально вибухнула: зʼявилося понад 12 000 репозиторіїв зі спільним походженням від ARTEX, серед них — кількасот унікальних форків з власними змінами коду, а також сотні інших схожих агентних оркестраторів. За спостереженнями Cloudflare, добова кількість запитів до AI-інструментів для пентесту та експлуатації вразливостей зросла у 30 разів порівняно з 1 жовтня.
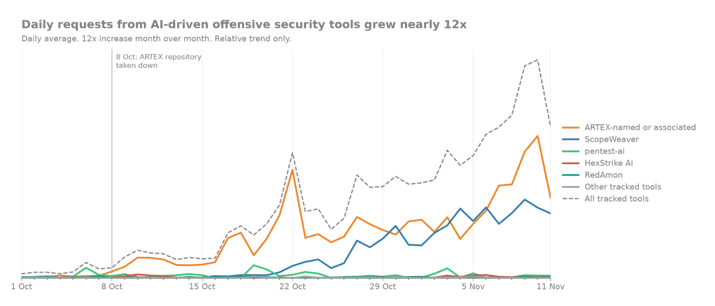
Станом на 12 листопада ARTEX та його форки становлять понад 60 % відомих Cloudflare AI-оркестраторів для пентесту. Повʼязаний із ними трафік виріс більш ніж у 10 разів з 8 жовтня (момент видалення репозиторію) і більш ніж у 30 разів з 1 жовтня. Загалом компанія відстежує понад 50 LLM-агентів для пентесту та завдань з експлуатації вразливостей.
За останні вісім тижнів команда Cloudforce One неодноразово залучалася до розслідувань інцидентів, у яких LLM-фреймворки на базі ARTEX поєднувалися з витоками облікових даних. Типовий сценарій — компрометація статичних, безстрокових токенів у CI/CD-конвеєрах із широкими правами на інфраструктуру hyperscaler-постачальників, що дозволяло автоматизовано розвивати атаку та виконувати латеральний рух.
В одному з випадків ARTEX, отримавши скомпрометований account-level API-токен для CI/CD без IP-обмежень і rate limiting, створив велику кількість Worker-скриптів із префіксами на кшталт artex-*. Фреймворк генерував понад 69 запитів за хвилину до різних ділянок інфраструктури Cloudflare жертви та близько 400 запитів на дамп бази даних за годину. Це демонструє швидкість і масштаб посткомпрометаційної діяльності таких інструментів.
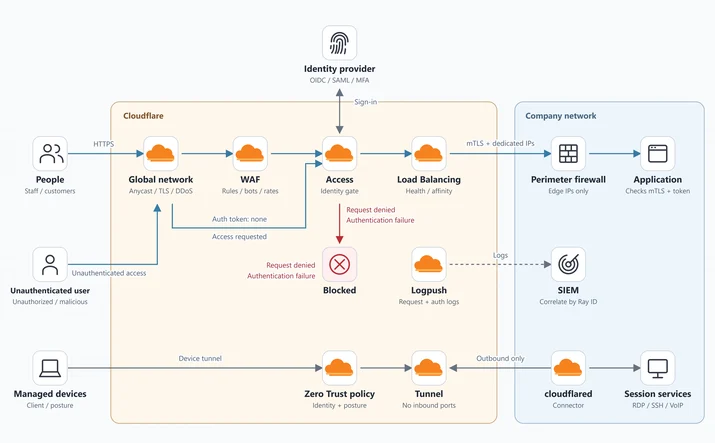
Modern Security Model проти LLM-оркестраторів
Cloudflare пропонує організаціям перейти на Modern Security Model з шістьма опорами, щоб витримати нову хвилю швидких і масових атак LLM-агентів:
- Посилити «фронтальні ворота» — застосувати WAF із розширеними правилами та rate limiting для відсікання великих за обсягом та аномальних запитів.
- Побудувати «пост безпеки в холі» — впровадити виявлення аномалій на всіх вебзастосунках, якими користуються клієнти.
- Відрізняти людей від ботів — використовувати Bot Defense і механізми викликів, щоб фільтрувати автономних агентів і сканери.
- Прибрати «чорні входи» — закрити доступ до ризикових внутрішніх і зовнішніх застосунків через Identity Gated Access та мікросегментацію, щоб обмежити латеральний рух.
- Перевіряти «доставки» — примусово застосовувати валідацію схем для API, mTLS і політику default deny для всіх незапланованих запитів.
- Організувати «neighborhood watch» — використовувати розвіддані про загрози для раннього виявлення нових інструментів і тактик.
На думку авторів матеріалу, класичні моделі з DMZ і лише багатошаровою периферійною обороною вже не витримують швидкості автономних LLM-оркестраторів; модернізована модель із фокусом на ідентичність, мікросегментацію та тісний контроль трафіку дає кращі шанси стримати подібні атаки.
Джерело: Blake Darché – Cloudflare Blog